PRLab → SEO-блог → HTTPS и SSL
Как проверить HTTPS и SSL сайта
Проверять HTTPS и SSL сайта нужно не только в день установки сертификата. Ошибка в цепочке, истёкший срок, редирект на другую версию домена или один небезопасный скрипт могут испортить доверие браузера, конверсию и обход страниц. Разберём, что именно смотреть и как превратить проверку в регулярный процесс.
HTTPS, TLS и SSL: что именно вы проверяете
HTTPS — это HTTP поверх защищённого соединения. Историческое название SSL часто используют для сертификата, хотя современные соединения работают по TLS. Для владельца сайта важнее не термин, а результат: браузер должен получить действующий сертификат для нужного домена, установить безопасное соединение и загрузить все важные ресурсы без предупреждений.
Семантика статьи
Основной запрос: «как проверить HTTPS и SSL сайта». Дополнительные кластеры: проверка SSL-сертификата, проверить срок SSL, HTTPS-проверка сайта, ошибка защищённого соединения, редирект HTTP на HTTPS, mixed content, цепочка сертификатов и безопасность сайта. Интент — найти техническую причину предупреждения и проверить настройку для SEO.
Почему это важно для поиска и пользователей
Google рекомендует переводить сайты на HTTPS ради безопасности пользователей. При миграции меняется URL, поэтому поисковику и посетителю нужно корректно указать новую версию через постоянные перенаправления, sitemap и внутренние ссылки. Начните с проверки HTTP-ответа и проверки редиректов: они покажут маршрут запроса без догадок.
Как проверить SSL-сертификат
Откройте HTTPS-страницу в браузере и посмотрите сведения о соединении: кому выдан сертификат, кем подписан и до какой даты действует. Затем проверьте варианты домена: с www и без него, основной поддомен, если он используется, и тестовую страницу с глубоким URL. Сертификат должен соответствовать имени, которое открывает посетитель.
| Параметр | Норма | Что означает проблема |
|---|---|---|
| Срок действия | Есть запас до продления | Браузер покажет предупреждение после истечения |
| Имя домена | Домен есть в SAN или CN | Сертификат выдан для другого адреса |
| Цепочка | Браузер доверяет издателю | Промежуточный сертификат настроен неверно |
| Шифры и протокол | Современный TLS | Старый клиент или сервер не установит связь |
Не ждите последнего дня
Автопродление снижает риск, но не отменяет контроль: домен может не пройти проверку, измениться DNS, а провайдер — выпустить сертификат не на тот хост. Поставьте напоминание минимум за 30 дней и повторите проверку сразу после продления. Для доступа к домену дополнительно используйте проверку DNS и данные WHOIS — особенно после переноса сайта.
Практический совет
Проверьте HTTP-редиректы и каноническую версию
Все HTTP-версии должны вести одним постоянным редиректом на выбранный HTTPS-адрес: например, http://example.ru/page → https://example.ru/page. Не отправляйте пользователя сначала на вариант с www, потом без него и только затем на HTTPS: лишние переходы замедляют загрузку и усложняют обход.
Проверьте как минимум четыре комбинации: HTTP/HTTPS и www/без www, а также произвольную внутреннюю страницу. В ответе должен быть 301 или 308 на единственную каноническую версию, без циклов и потери пути. После переезда на HTTPS обновите ссылки в шаблонах, sitemap, canonical, hreflang и внешние интеграции.
Проверка глазами и в ответах сервера
Визуальная проверка полезна, но ответ сервера точнее: он показывает код, заголовок Location и цепочку переходов. Откройте анализ редиректа, затем убедитесь с помощью поиска циклических редиректов, что правила не спорят между собой. Для страниц из выдачи отдельно сделайте проверку canonical на всех страницах сайта.
Найдите mixed content: небезопасные ресурсы внутри HTTPS-страницы
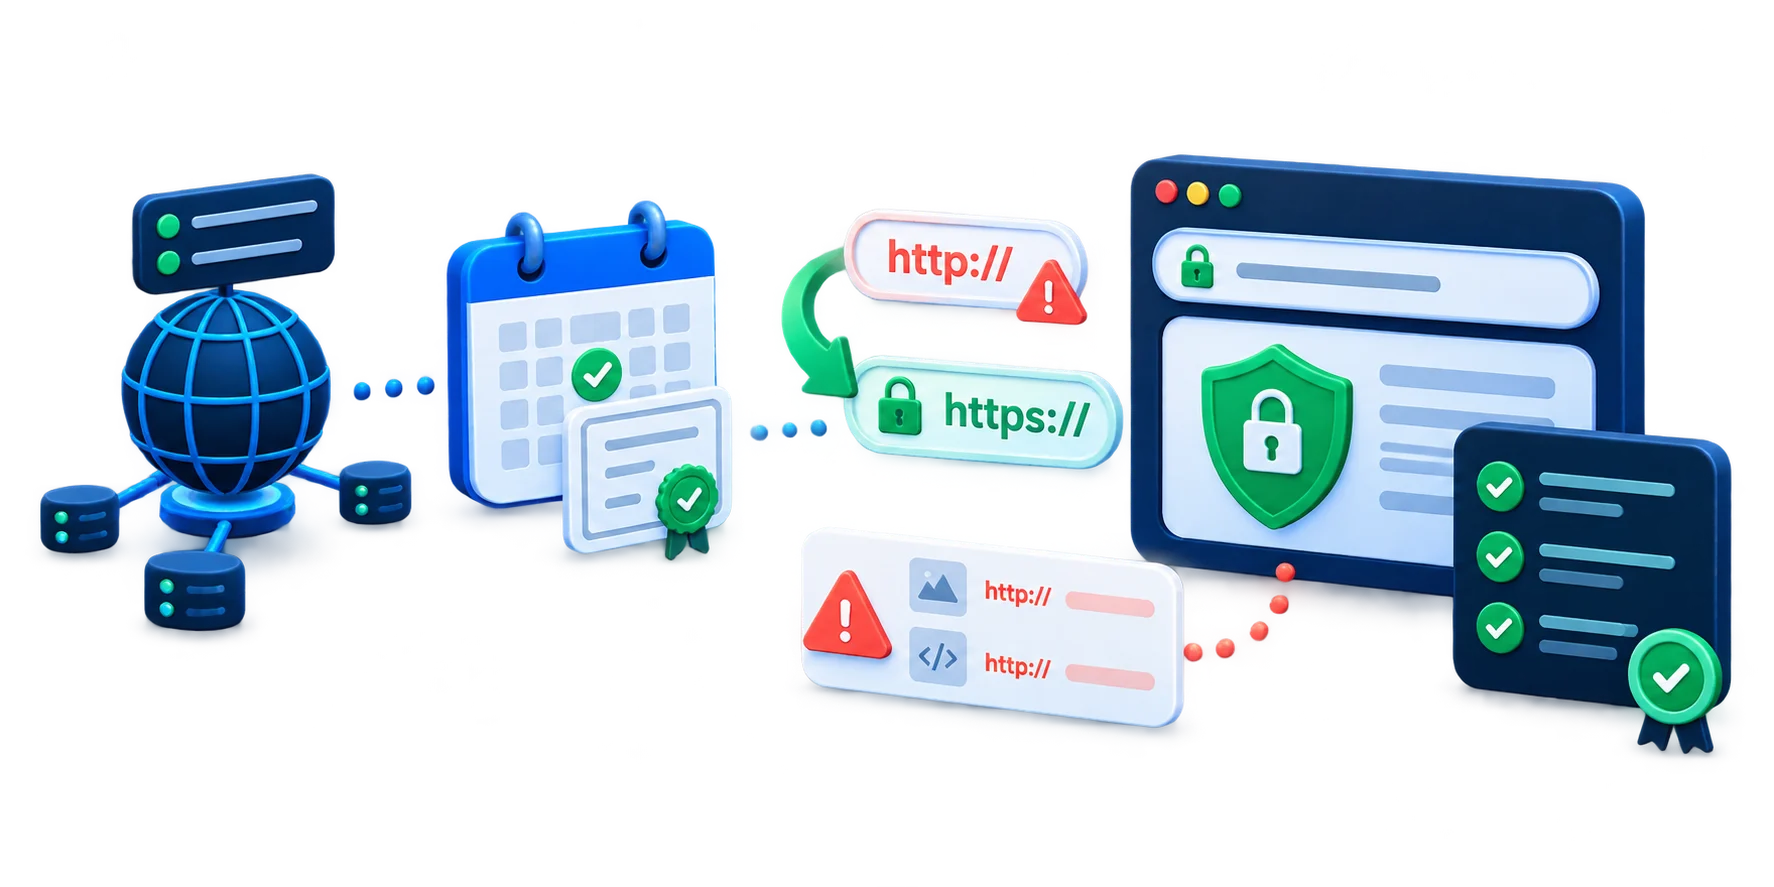
Mixed content возникает, когда страница открывается по HTTPS, но загружает HTTP-ресурс: изображение, шрифт, скрипт, iframe, стиль или счётчик. Браузер может заблокировать активный ресурс либо показать предупреждение. Для пользователя это выглядит как сломанная форма, неработающая корзина или пропавшая аналитика.
- Активный контент: JavaScript, CSS и iframe — приоритет номер один, он меняет работу страницы.
- Медиа: изображения, видео и шрифты — тоже исправляйте, особенно на посадочных и в карточках.
- Шаблоны: ищите старые абсолютные HTTP-ссылки в теме, письмах, виджетах и базе CMS.
- Сторонние сервисы: убедитесь, что виджет, карта или платёжный модуль поддерживает HTTPS.
Не заменяйте ссылки вслепую
Протокольно-независимый адрес или механическая подстановка https:// не всегда безопасны: сторонний хост может не иметь сертификата. Сначала проверьте ресурс, затем изменяйте шаблон. После релиза сделайте скриншот страницы и просмотрите консоль браузера на основных шаблонах.
Чек-лист регулярной проверки HTTPS
- Раз в месяц: проверьте срок, имя домена и цепочку сертификата на основном адресе.
- После релиза: откройте главную, категорию, карточку, форму и страницу оплаты; найдите mixed content.
- После смены DNS или хостинга: проверьте IP, сертификат и доступность HTTPS снаружи.
- После изменений правил: протестируйте HTTP, HTTPS, www и глубокий URL на один переход.
- После миграции: обновите sitemap, canonical и внутренние ссылки; наблюдайте за обходом и ошибками.
Проверка HTTPS не заменяет технический аудит. Включите её в общий процесс вместе с аудитом сайта, поиском медленных страниц и проверкой битых ссылок. Тогда предупреждение о сертификате не останется отдельной задачей, а будет связано с доступностью и качеством страницы.
Сноски и пояснения
- Google рекомендует использовать HTTPS для защиты пользователей; переход с HTTP на HTTPS рассматривается как перенос URL и требует корректных редиректов и обновления карт сайта. Google Search Central: перенос сайта с изменением URL. ↩